Domain tierbedarf-online-shop.de kaufen?
Wir ziehen mit dem Projekt
tierbedarf-online-shop.de um.
Sind Sie am Kauf der Domain
tierbedarf-online-shop.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain tierbedarf-online-shop.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
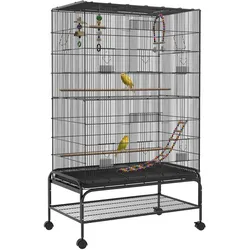
PawHut Vogelkäfig Vogelhaus mit Sitzstangen, Bodenwanne, Ablage, SpielzeugBrauchen Sie einen geschützten Platz, an dem sich Ihre Vögel sicher fühlen können? Dieser PawHut Vogelkäfig ist die Lösung. In diesem Käfig haben die Vögel genug Platz, um ihre Flügel auszubreiten. Der Käfig verfügt über eine Auswahl an Sitzstangen, auf denen die Vögel sich ausruhen können. Das nach oben offene Design und das Vogelspielzeug sorgen für viel Spielspaß. Mehrere Türen erleichtern den Zugang zum Käfig und abnehmbare Wasser- und Fressnäpfe erleichtern die Versorgung. Die herausnehmbare Bodenwanne ermöglicht eine schnelle Reinigung und hält den Käfig sauber. Der Vogelkäfig ist mit Rädern ausgestattet, die sich leicht bewegen lassen, zwei Räder haben Feststellbremsen für mehr Sicherheit.149,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
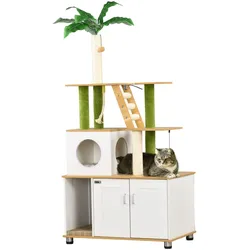
PawHut Kratzbaum mit Katzenklo-Schrank, 2-in-1 160 cm Katzenbaum mit KatzenhausDer PawHut Kratzbaum wurde für den Alltag Ihrer Katze entwickelt und kann mit dem Kratzbaum kombiniert werden, um einen Rückzugsort für Ihre Katze zu schaffen. Der Kletterturm kann mit einem weichen Kissen in ein Katzenhaus verwandelt werden. Das grüne Blattdesign ist eine einzigartige Ergänzung für Ihr Zuhause. Der Kletterturm ist aus robustem Material gefertigt und verfügt über einen Kippschutz, der Ihrer Katze beim Auf- und Abspringen Stabilität verleiht. Beschreibung: ✓ 2 in 1 Design, Kratzbaum mit Katzentoilette, der auch als Katzenhaus genutzt werden kann✓ Enthält Katzentoilette, Katzenhaus, Leiter, Spieltau und Bälle, Plattformen, Kratzbrett und Pfosten✓ Das Design mit grünen Blättern ist eine einzigartige Ergänzung für Ihr Zuhause✓ Robustes Material mit Kippschutz für Haltbarkeit und Sicherheit✓ Verstellbare Füße helfen, das Gleichgewicht zu halten.✓ Geeignet für 1-2 Katzen bis zu 5 kg✓ Montage erforderlich Lieferumfang: ✓ 1 x Kratzbaum mit Katzenklo✓Schrank✓ 1 x Handbuch99,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pfaff, Sonja: Ohne Leine unterwegsOhne Leine unterwegs , Wie man mit seinem Hund im Freilauf eng verbunden bleibt , > , Erscheinungsjahr: 20250120, Produktform: Kartoniert, Autoren: Pfaff, Sonja, Seitenzahl/Blattzahl: 160, Keyword: Freilauf; Hund; Hundeausbildung; Hundehalter; Hundetraining; Leinenlos, Fachschema: Hund / Aufzucht, Erziehung, Pflege, Warengruppe: HC/Tiere/Jagen/Angeln, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 253, Breite: 190, Höhe: 11, Gewicht: 494, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PawHut Vogelkäfig Vogelhaus mit Sitzstangen, Bodenwanne, Ablage, SpielzeugBrauchen Sie einen geschützten Platz, an dem sich Ihre Vögel sicher fühlen können? Dieser PawHut Vogelkäfig ist die Lösung. In diesem Käfig haben die Vögel genug Platz, um ihre Flügel auszubreiten. Der Käfig verfügt über eine Auswahl an Sitzstangen, auf denen die Vögel sich ausruhen können. Das nach oben offene Design und das Vogelspielzeug sorgen für viel Spielspaß. Mehrere Türen erleichtern den Zugang zum Käfig und abnehmbare Wasser- und Fressnäpfe erleichtern die Versorgung. Die herausnehmbare Bodenwanne ermöglicht eine schnelle Reinigung und hält den Käfig sauber. Der Vogelkäfig ist mit Rädern ausgestattet, die sich leicht bewegen lassen, zwei Räder haben Feststellbremsen für mehr Sicherheit.149,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
PawHut Kratzbaum mit Katzenklo-Schrank, 2-in-1 160 cm Katzenbaum mit KatzenhausDer PawHut Kratzbaum wurde für den Alltag Ihrer Katze entwickelt und kann mit dem Kratzbaum kombiniert werden, um einen Rückzugsort für Ihre Katze zu schaffen. Der Kletterturm kann mit einem weichen Kissen in ein Katzenhaus verwandelt werden. Das grüne Blattdesign ist eine einzigartige Ergänzung für Ihr Zuhause. Der Kletterturm ist aus robustem Material gefertigt und verfügt über einen Kippschutz, der Ihrer Katze beim Auf- und Abspringen Stabilität verleiht. Beschreibung: ✓ 2 in 1 Design, Kratzbaum mit Katzentoilette, der auch als Katzenhaus genutzt werden kann✓ Enthält Katzentoilette, Katzenhaus, Leiter, Spieltau und Bälle, Plattformen, Kratzbrett und Pfosten✓ Das Design mit grünen Blättern ist eine einzigartige Ergänzung für Ihr Zuhause✓ Robustes Material mit Kippschutz für Haltbarkeit und Sicherheit✓ Verstellbare Füße helfen, das Gleichgewicht zu halten.✓ Geeignet für 1-2 Katzen bis zu 5 kg✓ Montage erforderlich Lieferumfang: ✓ 1 x Kratzbaum mit Katzenklo✓Schrank✓ 1 x Handbuch99,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre (NRPRR000BDWCSKS36G)Arcserve GLP Ransomware Protection and Recovery Suite Pro CapacitySocket Mix Software Datensicherung/Komprimierung Firewall/Security 3 Jahre3074,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pfaff, Sonja: Ohne Leine unterwegsOhne Leine unterwegs , Wie man mit seinem Hund im Freilauf eng verbunden bleibt , > , Erscheinungsjahr: 20250120, Produktform: Kartoniert, Autoren: Pfaff, Sonja, Seitenzahl/Blattzahl: 160, Keyword: Freilauf; Hund; Hundeausbildung; Hundehalter; Hundetraining; Leinenlos, Fachschema: Hund / Aufzucht, Erziehung, Pflege, Warengruppe: HC/Tiere/Jagen/Angeln, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 253, Breite: 190, Höhe: 11, Gewicht: 494, Produktform: Klappenbroschur, Genre: Sachbuch/Ratgeber,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fauser, Thorsten: Beziehung ohne LeineBeziehung ohne Leine , Das Erziehungs- und Sozialisierungssystem von Thorsten Fauser begann 1986 erste überlegte Formen anzunehmen. Über die Jahre hinweg formulierte der Autor dieses Buches immer detailierter das Wesentliche eines funktionierenden Sozialverbandes. So ergaben sich verständliche Erklärungen und Verhaltenserläuterungen, die vor allem die Erziehungsberechtigten einhalten sollten, um für ihre Sprösslinge erkennbar zu sein. Der Hund ist Zeit seines Lebens dem Menschen und der menschlichen Gesellschaftsform ausgeliefert. Mit dem, in diesem Buch beschriebenen System, kann man jeden Sozialpartner der einem ausgeliefert ist, in ein funktionierendes Familiengeschehen betten. Da der Hund sich jedoch keiner Worte bedient, haben die Menschen hinsichtlich dieses Individuums besondere Schwierigkeiten, weshalb dieses Buch im Besonderen auf den Sozialpartner Hund zugeschnitten ist. Gerade dabei zeigt sich, dass die Grundfesten eines für die Protagonisten erkennbaren, möglichst harmonischen und letztlich funktionierenden Sozialverbandes sich immer gleich bleiben: Einerseits die Klärung der einzelnen Positionen und somit das Aufzeigen der eigenen Persönlichkeit, und andererseits eine geklärte Signalisierung, also eine geklärte Kommunikation. Dies sind die beiden Standbeine einer jeden funktionierenden Sozialgemeinschaft. Da spielt es keine Rolle, ob man einen selbstbewussten Haudrauf als Zögling oder ein schüchternes Sorgenbündel hat. Ersterer wird lernen, dass der Familienvorstand mehr Entscheidungsgewalt als er hat und letzterer wird durch die Erkenntnis, einen liebenden aber unbeirrbaren Familienvorstand zu haben Geborgenheit empfinden. Somit kann man mit dem, was hier beschrieben wird, jeden Zögling nach Hause bringen - in die Harmonie und in die Geborgenheit. , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20140530, Produktform: Leinen, Autoren: Fauser, Thorsten, Seitenzahl/Blattzahl: 289, Keyword: Erziehung; Hunde; Trainer, Fachschema: Hund / Aufzucht, Erziehung, Pflege, Fachkategorie: Ratgeber, Sachbuch: Psychologie, Warengruppe: HC/Ratgeber Lebensführung allgemein, Fachkategorie: Hundeerziehung, Hundetraining, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Telescope Verlag, Verlag: Telescope Verlag, Verlag: Schreiter, Danilo, Länge: 212, Breite: 152, Höhe: 24, Gewicht: 504, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: POLEN (PL), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.